У цій історії неприємно не те, що десь зламали велику IT-компанію. Гірше інше. Бізнес може мати нормальну команду, платити за хмарні сервіси, робити резервні копії, а ризик усе одно прийде через постачальника, якому дали доступ до своїх систем.
І тут починається найцікавіше. AI-агенти, які компанії використовують для автоматизації продажів, підтримки чи аналітики, так само можуть прискорювати атаки. Це не магія і не кіно про хакерів. Просто дуже швидке виконання великої кількості дій, які раніше забирали більше часу й рук.
Проблема починається там, де сервіс має доступ до ваших даних
Як пише TechCrunch AI, дослідники Microsoft пов’язують атаку на ConnectWise з хакерами, орієнтованими на Китай. ConnectWise — великий постачальник IT-менеджменту, віддаленого доступу та хмарного резервного копіювання. За даними Microsoft, зловмисники проникли в сервіс хмарних бекапів ConnectWise і викрали application credentials. Тобто облікові дані, які допомагають встановлювати зв’язки між ConnectWise та корпоративними клієнтами.
Наслідок простий і дуже неприємний. Маючи ці credentials, хакери могли заходити в Microsoft-hosted середовище клієнта так, ніби вони авторизований користувач. Далі вже відкривається шлях до пошти та інших файлів.
Microsoft стверджує, що атака зачепила приблизно 2 250 організацій. Темп був майже 3 000 спроб входу за хвилину. Компанія прямо пов’язує таку швидкість із використанням AI-агентів. Зокрема згадується ARTEX, open source AI-фреймворк, який працює з AI-моделями для стрес-тестування кіберзахисту.
За даними Microsoft, той самий софт використовували і під час нещодавньої компрометації фінансових систем у Південній Кореї. Там багато систем мали слабкий захист і не мали багатофакторної автентифікації.
ConnectWise повідомила, що призупинила доступ до хмарної системи резервного копіювання, розслідує інцидент і працює над відновленням сервісу.
Що перевірити бізнесу, поки інцидент не став вашим
Це не історія тільки для банків чи великих корпорацій. Уявімо інтернет-магазин. Він зберігає листування з клієнтами, договори з постачальниками й фінансові файли в Microsoft 365, а бекапи віддає зовнішньому IT-провайдеру. Якщо зламано ланку між провайдером і Microsoft-середовищем, власник магазину може дізнатися про проблему запізно.
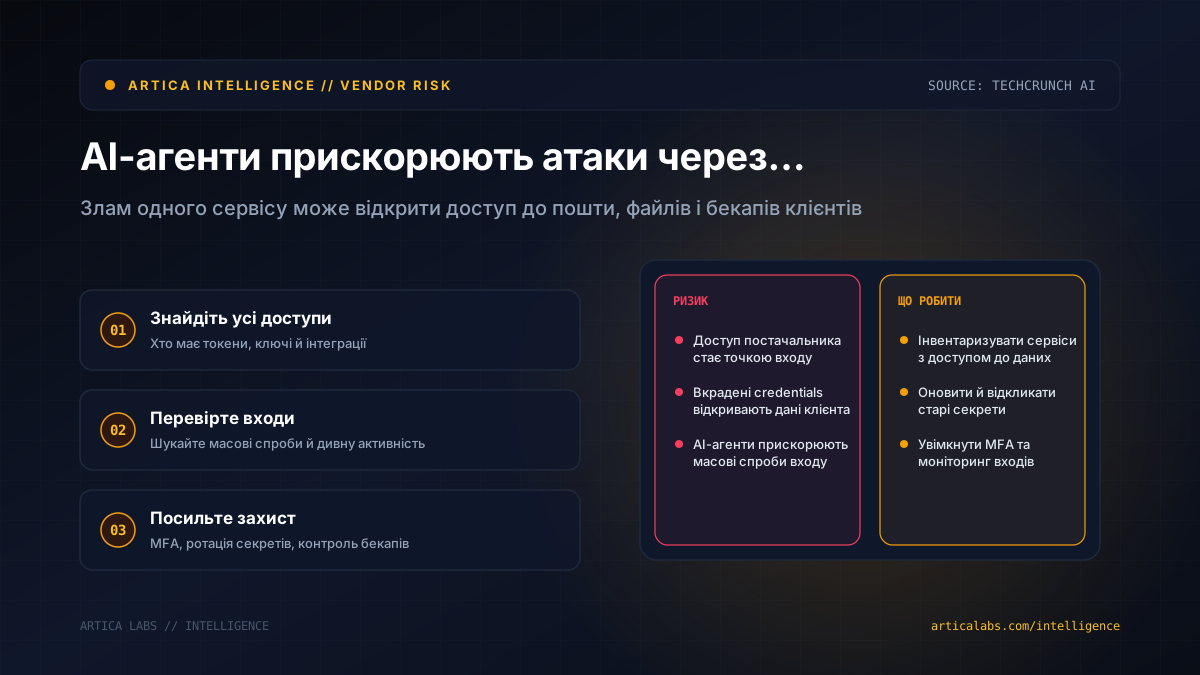
Перше, що ми б радили зробити в такій ситуації, — скласти перелік сервісів, які мають технічний доступ до пошти, файлів, CRM, бекапів та адмін-панелей. Не список того, за що компанія платить щомісяця. А саме хто може заходити у ваші дані або підключатися до них через токени, ключі й інтеграції.
- Перевірте, чи використовуєте ConnectWise або підрядників, які можуть працювати через нього.
- Перегляньте журнали входів у Microsoft-середовищі: масові спроби, дивні країни, нічна активність, нові застосунки.
- Оновіть або відкличте credentials для інтеграцій, які давно ніхто не перевіряв.
- Увімкніть багатофакторну автентифікацію всюди, де це можливо, особливо для адмінів.
- Попросіть IT-постачальника письмово пояснити, як він зберігає доступи і що робить під час інциденту.
Є одна пастка. Бекап часто сприймають як страховку: мовляв, якщо щось зламається, відновимося. Але система резервного копіювання теж має доступи. Іноді дуже широкі. Тому її треба контролювати не м’якше, ніж CRM, платіжний кабінет чи адмінку сайту.
Для фаундера, клініки, агенції чи служби доставки практичний старт доволі приземлений: інвентаризація доступів, MFA, ротація секретів, моніторинг входів. AI зробив атаки швидшими. Бізнесу доведеться швидше помічати проблеми й реагувати на них.