Для бізнесу ця історія не про те, що «знову зламали великий AI-сервіс». Вона значно ближча до щоденної роботи команд, які додають AI у продукти, адмінки й внутрішні процеси.
Що відбувається, коли ми дозволяємо AI генерувати інтерактивні інтерфейси, запускати код у браузері, підключатися до API й працювати поруч із приватними даними клієнтів? Ось тут і починається неприємна частина.
Уявімо інтернет-магазин, який робить внутрішнього AI-помічника для менеджерів. Він збирає мінідашборди, показує замовлення, відкриває картки клієнтів. Або клініку, де AI-агент допомагає адміністратору швидко знаходити записи пацієнтів. Зручно. Але якщо ізоляція такого інтерфейсу зроблена абияк, одна красива HTML-вставка може стати дверима до даних.
Проблема була не в моделі, а в HTML-прев’ю навколо неї
Як пише Simon Willison, дослідники з Parameter Labs описали експлойт у реалізації ChatGPT так званого artifacts pattern. Раніше OpenAI називала це Canvas, а в новішому вигляді, схоже, йдеться про HTML previews.
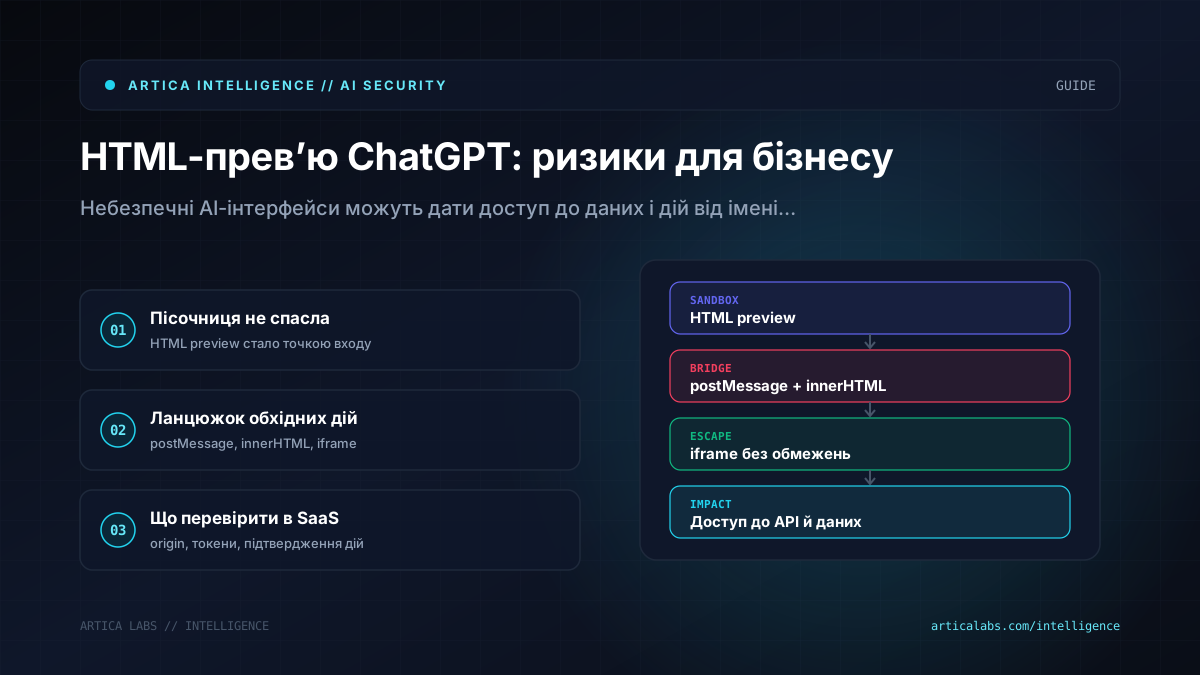
Ідея функції зрозуміла: ChatGPT може показувати інтерактивні HTML-додатки всередині ізольованого iframe. На папері все виглядає правильно. Ненадійний HTML має жити в пісочниці й не торкатися основної сторінки, API OpenAI та приватних даних користувача.
Але дослідники знайшли ланцюжок, де кілька, на перший погляд, невеликих рішень склалися в серйозну діру.
У ChatGPT для графіків використовувалась бібліотека MathLive. У неї є власна віртуальна клавіатура, яку можна було викликати в батьківській сторінці через postMessage() із sandboxed iframe. Код, що приймав такі повідомлення, використовував innerHTML. Через це в батьківську сторінку можна було додати довільний HTML. Захисту, який би забороняв іншим ізольованим фреймам, зокрема HTML preview, викликати цей механізм, не було.
Сам по собі innerHTML не запускає script-теги напряму. Та цього вистачило, щоб вставити новий iframe уже без sandbox-обмежень.
Далі спрацювала ще одна деталь. CSP OpenAI блокувала inline-скрипти й дозволяла завантажувати код лише з кількох доменів. Серед них був YouTube. Через YouTube oEmbed endpoint вдалося віддзеркалити JavaScript так, щоб він виконався.
Коли JavaScript уже виконувався на сторінці ChatGPT, атака могла звертатися до приватних API користувача й виводити дані назовні через image reference. У підсумку зловмисник міг створити share URL, який після відкриття залогіненим користувачем викрадав приватні дані або виконував дії від його імені.
OpenAI закрила проблему й виплатила $5,000 bug bounty. Willison вважає цю суму замалою для вразливості такого рівня.
Як це перекладається на ваш SaaS, агента чи внутрішню адмінку
Для власників продуктів тут найцікавіше. Ризик не закінчується на ChatGPT. Якщо ваша команда будує SaaS, внутрішній AI-кабінет, агентів у n8n чи Make, RAG-інтерфейс із документами або генератор HTML-звітів, дивитися треба не лише на промпти.
Мінімальна практична перевірка виглядає так:
- ізолюйте HTML-прев’ю на окремому origin, а не поруч із основним застосунком;
- перевіряйте postMessage: хто може надсилати повідомлення, з якого origin і з яким payload;
- уникайте innerHTML там, де можна працювати через безпечні DOM API;
- не покладайтеся тільки на CSP, бо allowlist доменів теж може мати неочевидні обходи;
- розділяйте токени доступу: прев’ю й агенти не мають автоматично бачити все, що бачить користувач;
- для дій від імені людини додавайте підтвердження, особливо коли йдеться про платежі, клієнтські дані чи зміни в CRM.
Для маркетингової агенції це означає, що AI-генератор лендингів не повинен мати доступу до всіх клієнтських кабінетів. Для служби доставки внутрішній агент, який показує маршрути, не має без додаткового дозволу змінювати статуси замовлень. Для стартапу share-посилання краще сприймати як поверхню атаки, а не як невинну функцію для зручності.
Наша позиція в редакції Artica проста: AI-інтерфейси треба проєктувати як продукт із небезпечними зонами, а не як «просто чатик». Почати можна з аудиту місць, де модель або користувач можуть вставляти HTML, відкривати iframe, викликати API чи передавати дані між вікнами.
Це менш ефектно, ніж демо на сцені. Зате саме така нудна інженерія часто рятує бізнес від дорогих сюрпризів.