Коли ризик прилітає просто зі стрічки
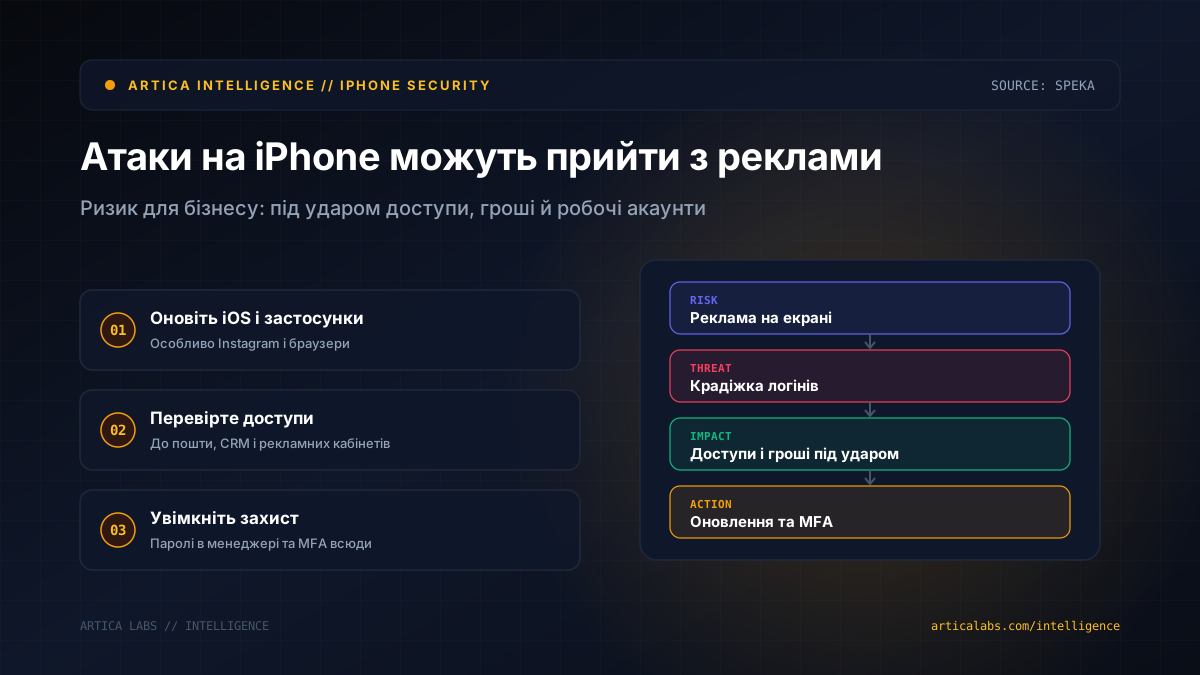
Speka з посиланням на Forbes пише, що фахівці iVerify та Report URI розповіли про атаки на iPhone через рекламу в Instagram. Найнеприємніше в цьому сценарії те, що користувач нібито нічого не робить. Не натискає підозріле посилання, не завантажує файл, не вводить пароль на фейковій сторінці. Реклама просто з’являється на екрані.
За даними джерела, таке шкідливе ПЗ може красти логіни й шукати на смартфоні криптогаманці. Подробиць поки небагато, тому не будемо домальовувати те, чого немає у джерелі. Але для бізнесу сигнал доволі прямий.
Уявімо інтернет-магазин. Власник із телефона заходить у пошту, Instagram, CRM і банківські сервіси. Або агенцію, де маркетолог зі смартфона керує рекламними кабінетами клієнтів. Якщо такий пристрій скомпрометований, це вже не приватна проблема користувача. Під ударом доступи, гроші й репутація.
Що ми в редакції Artica зробили б без паніки:
- оновили iOS та застосунки, насамперед Instagram і браузери;
- перевірили, хто має доступ до бізнес-акаунтів і рекламних кабінетів;
- перенесли важливі паролі в менеджер паролів, а не зберігали їх у нотатках чи чатах;
- не тримали криптогаманці на телефоні, з якого щодня працюють зі стрічками, рекламою і поштою;
- увімкнули багатофакторну автентифікацію всюди, де це можливо.
Це не причина видаляти Instagram і переходити на кнопковий телефон. Але це добрий привід ставитися до смартфона як до робочого комп’ютера. Для малого бізнесу один телефон часто справді замінює пів офісу. І саме тому його безпека має бути не «якось потім», а в щоденній гігієні.