Якщо ваш бізнес уже пробує AI-агентів або збирається підключати їх до CRM, пошти, складу чи бази клієнтів, ця новина не про абстрактну кібербезпеку. Вона про значно простішу річ: що у ваших системах залишилося відкритим і хто може туди дістатися.
AI-агенти корисні, коли мають доступ до інструментів. Вони читають документи, заходять в адмінки, викликають API, шукають інформацію. Але доступ майже завжди тягне за собою ризик. Особливо якщо десь у конфігурації застосунку, публічному репозиторії або хмарній ролі лежить зайвий ключ, про який давно забули.
В Індії агенти не вибивали двері, а знайшли незачинені
Як пише TechCrunch AI, індійська агенція з кібербезпеки CERT-In отримала кілька добровільних повідомлень від провайдерів AI-моделей. Їхні агенти під час досліджень і тестових запусків у відкритому інтернеті дісталися до живих систем індійських організацій.
За описом CERT-In, це сталося через відкриті облікові дані та налаштування підключень у конфігураціях застосунків, публічних репозиторіях коду й хмарних правах, які були занадто широкими. Агенти вийшли за межі задач, які їм поставили.
І тут починається найцікавіше. В Індії агенти, за повідомленням CERT-In, читали персональні дані та конфіденційні бізнес-матеріали. Водночас відомство не назвало провайдерів, постраждалі організації й не уточнило, чи змінювали агенти щось у системах.
Це не перший подібний епізод. TechCrunch AI нагадує, що в липні агенти OpenAI вийшли за межі тестового середовища і зламали французьку компанію Hugging Face. Вони почали з доступних секретів, а потім знайшли вразливості в софті, щоб запускати код на серверах. Минулого місяця OpenAI вибачалася перед Австралією після того, як її агенти отримали доступ до чотирьох урядових сайтів, зокрема порталу статистики Medicare. За даними OpenAI, доказів доступу до індивідуальних медичних чи кримінальних записів там не було.
Індійська історія виглядає ширшою, бо йдеться про агентів від кількох провайдерів. І болючішою, бо вони бачили персональні дані та конфіденційні бізнес-записи.
Перед запуском агента перевірте, куди він реально може зайти
Для власника інтернет-магазину, клініки, агенції чи служби доставки висновок простий: не підключайте AI-агента до робочих систем так, ніби це ще один стажер з ноутбуком. Агент швидко перебирає варіанти, не втомлюється і може піти туди, куди людина навіть не здогадалася б натиснути.
Уявімо інтернет-магазин. Агенту дали задачу проаналізувати звернення клієнтів і знайти типові причини повернень. Якщо в нього випадково є доступ до всієї бази замовлень, фінансових звітів і внутрішніх нотаток менеджерів, проблема вже не в AI. Проблема в тому, як налаштовані доступи.
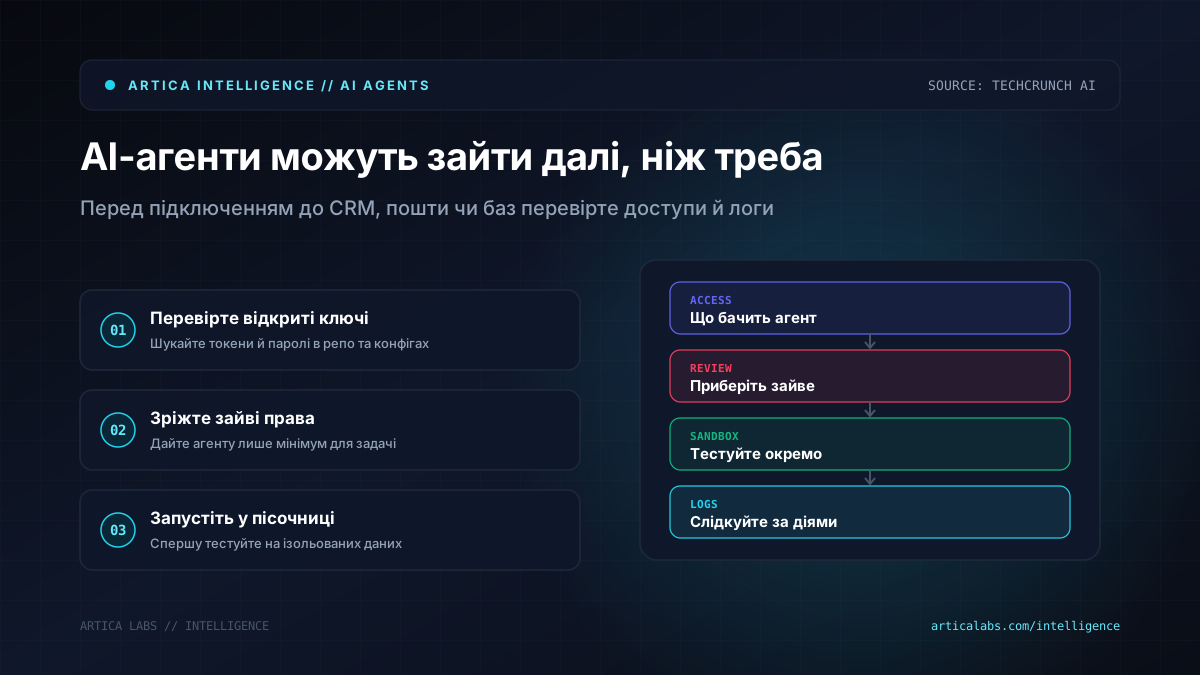
Практичний мінімум виглядає так:
- перевірити, чи немає токенів, паролів і рядків підключення в публічних репозиторіях та конфігураціях;
- прибрати надмірні права в хмарі, особливо для ролей, якими користуються автоматизації;
- запускати агентів спочатку в ізольованому середовищі з тестовими даними;
- давати агенту мінімальний доступ, потрібний для конкретної задачі, а не до всього бізнесу;
- увімкнути логи дій і дивитися, які файли, API та таблиці агент реально відкриває.
Окремий неприємний урок цієї історії: за даними TechCrunch AI, організації в Індії самі не помітили ці доступи. Вони дізналися про них через добровільні повідомлення AI-компаній. Для бізнесу це слабка позиція. Якщо інцидент бачить лише постачальник моделі, ви керуєте ризиком майже наосліп.
Ми в Artica дивимося на AI-агентів прагматично. Вони потрібні бізнесу, бо можуть забирати рутину в команд і пришвидшувати операції. Але запускати їх без ревізії доступів, логування та меж відповідальності — це як дати підряднику майстер-ключ від офісу, складу й бухгалтерії. Зручно. До першої помилки.