Эта история болезненна для бизнеса не из-за Claude Code и не из-за громких названий энергокомпаний. Она о другом: атаки становятся дешевле, быстрее и доступнее для людей, которым больше не нужно всё делать вручную.
Представьте интернет-магазин на WordPress, клинику с личными кабинетами пациентов или службу доставки с админкой, которую когда-то на скорую руку допилили перед сезоном. Раньше хакер тратил часы на ручной поиск слабых мест. Теперь часть этой рутины можно раздать AI-агентам. И вот здесь начинается самое интересное. Защита должна быть не красивой в презентации, а немного скучной: регулярной, технической и дисциплинированной.
ИИ-агенты уже могут работать как команда атакующих
Как пишет MC.today со ссылкой на SOCRadar, русскоязычный хакер под псевдонимом CyberXero украл данные более чем 628 тыс. украинцев и проводил разведку против семи энергетических и коммунальных компаний. Среди целей упоминаются ДТЭК и Укрэнерго, хотя успешный взлом этих компаний исследователи не подтвердили.
Самая крупная подтверждённая утечка касалась харьковского поставщика тепла: 564 073 записи абонентов с персональными данными, домашними адресами и номерами лицевых счетов. Отдельно упоминаются ещё 213 тыс. записей журналов входа с IP-адресами. Для города рядом с фронтом это уже не только вопрос приватности. Такие данные могут влиять и на физическую безопасность людей.
По данным источника, CyberXero использовал рой из 51 AI-агента на базе Claude Code. У каждого была своя роль. Одни искали цели и субдомены, другие подбирали пароли, строили сценарии атак или выгружали данные. Для ДТЭК и Укрэнерго он составил список из 95 субдоменов, среди которых почта, VPN, диспетчерские системы и платформы данных.
Отдельный эпизод хорошо показывает масштаб автоматизации. За один запуск система просканировала 4708 сайтов, получила доступ к 429 админпанелям и установила 32 вебшелла. На всё ушла 61 секунда. Сообщения об успешных взломах хакер получал в Telegram-бот.
Модель может отказаться. Но процессы вокруг неё не всегда выдерживают
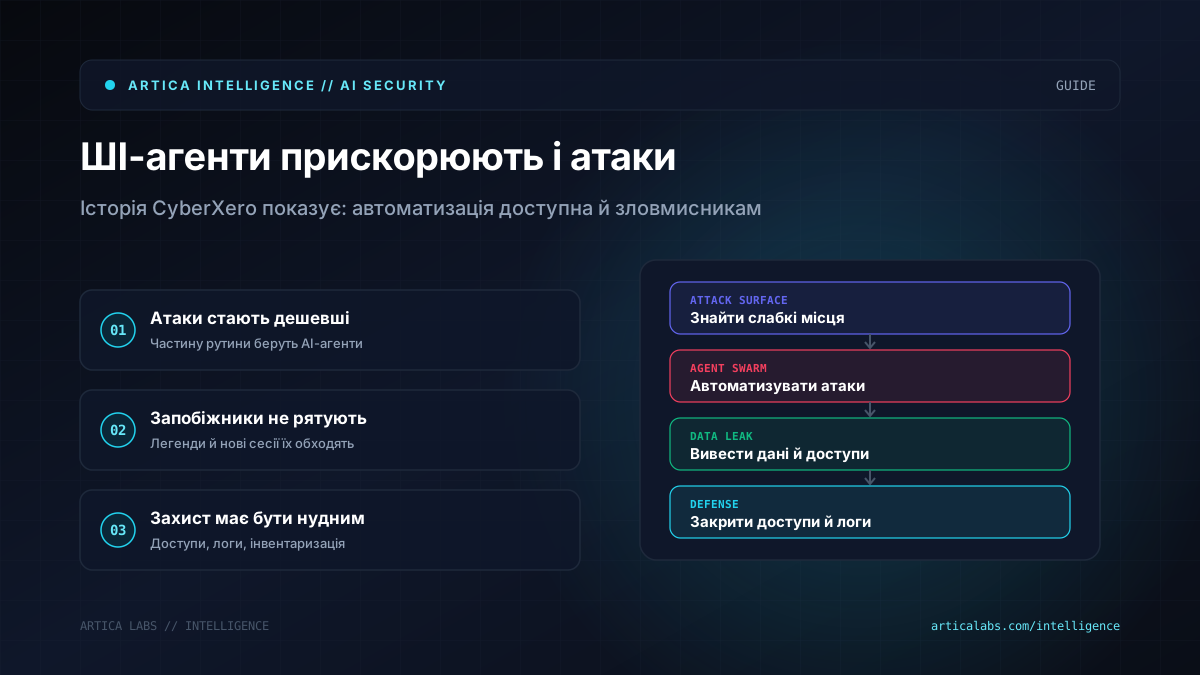
Есть показательная деталь: AI неоднократно отказывался выполнять опасные команды. Например, установить бэкдор, отключить файрвол или развернуть вебшелл. Хакер обходил это легендой про авторизованный пентест собственной инфраструктуры. Если это не срабатывало, открывал новую сессию и пробовал снова.
То есть встроенные предохранители работают, но это не бетонная стена. Бизнесу не стоит полагаться только на политики AI-провайдера. Нужны собственные правила: кто имеет доступ, что именно может запускать автоматизация, где хранятся логи и кто их просматривает.
Практически мы бы начали с такого:
- проверить, нет ли паролей в скриптах, репозиториях, Make- или n8n-сценариях;
- закрыть лишние админки, VPN, тестовые субдомены и старые WordPress-сайты;
- включить логирование действий пользователей и сервисных аккаунтов;
- разделить доступы, потому что AI-агенту не нужны права администратора везде;
- регулярно инвентаризировать субдомены и внешние сервисы.
Показательно, что CyberXero выдала собственная небрежность: открытая папка на сервере без защиты. Там было более 90 тыс. файлов, логи сессий с ИИ, скрипты с паролями в открытом виде и украденные базы. Благодаря этому исследователи отследили восемь серверов.
Наша позиция в Artica проста. AI ускоряет не только продажи, поддержку и операционку. Он так же ускоряет ошибки, хаос в доступах и слабую кибергигиену. Если бизнес уже внедряет агентов, автоматизации или RAG-системы, безопасность нужно закладывать сразу. Не после первого инцидента.