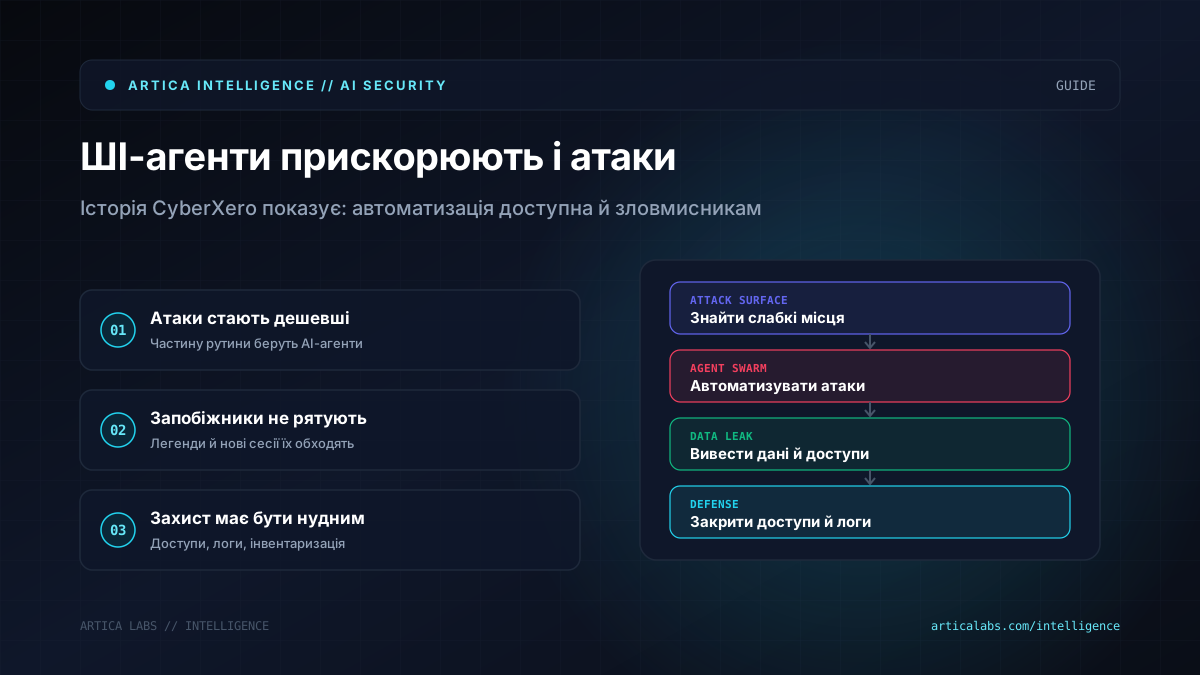
Ця історія болюча для бізнесу не через Claude Code і не через гучні назви енергокомпаній. Вона про інше: атаки стають дешевшими, швидшими й доступнішими для людей, які вже не мусять писати все вручну.
Уявімо інтернет-магазин на WordPress, клініку з особистими кабінетами пацієнтів або службу доставки з адмінкою, яку колись нашвидкуруч доробили перед сезоном. Раніше хакер витрачав години на ручний пошук слабких місць. Тепер частину цієї рутини можна роздати AI-агентам. І тут починається найцікавіше. Захист має бути не красивим у презентації, а трохи нудним: регулярним, технічним і дисциплінованим.
AI-агенти вже можуть працювати як команда атакувальників
Як пише MC.today з посиланням на SOCRadar, російськомовний хакер під псевдонімом CyberXero викрав дані понад 628 тис. українців і проводив розвідку проти семи енергетичних та комунальних компаній. Серед цілей згадуються ДТЕК і Укренерго, хоча успішний злам цих компаній дослідники не підтвердили.
Найбільший підтверджений витік стосувався харківського постачальника тепла: 564 073 записи абонентів із персональними даними, домашніми адресами та номерами особових рахунків. Окремо згадуються ще 213 тис. записів журналів входів з IP-адресами. Для міста поблизу фронту це вже не тільки приватність. Такі дані можуть впливати і на фізичну безпеку людей.
За даними джерела, CyberXero використовував рій із 51 AI-агента на базі Claude Code. У кожного була своя роль. Одні шукали цілі та субдомени, інші підбирали паролі, будували сценарії атак або викачували дані. Для ДТЕК і Укренерго він склав перелік із 95 субдоменів, серед яких пошта, VPN, диспетчерські системи та платформи даних.
Окремий епізод добре показує масштаб автоматизації. Система за один запуск просканувала 4708 сайтів, отримала доступ до 429 адмінпанелей і встановила 32 вебшели. На все пішла 61 секунда. Повідомлення про успішні злами хакер отримував у Telegram-бот.
Модель може відмовитися. Процеси навколо не завжди витримують
Є показова деталь: AI неодноразово відмовлявся виконувати небезпечні команди. Наприклад, встановити бекдор, вимкнути файрвол або розгорнути вебшел. Хакер обходив це легендою про авторизований пентест власної інфраструктури. Якщо не спрацьовувало, відкривав нову сесію і пробував знову.
Тобто вбудовані запобіжники працюють, але це не бетонна стіна. Бізнесу не варто покладатися лише на політики AI-провайдера. Потрібні власні правила: хто має доступ, що саме може запускати автоматизація, де зберігаються логи і хто їх дивиться.
Практично ми б почали з такого:
- перевірити, чи немає паролів у скриптах, репозиторіях, Make- або n8n-сценаріях;
- закрити зайві адмінки, VPN, тестові піддомени та старі WordPress-сайти;
- увімкнути логування дій користувачів і сервісних акаунтів;
- розділити доступи, бо AI-агенту не потрібні права адміністратора всюди;
- регулярно інвентаризувати субдомени й зовнішні сервіси.
Показово, що CyberXero викрила власна недбалість: відкрита папка на сервері без захисту. Там були понад 90 тис. файлів, логи сесій зі ШІ, скрипти з паролями відкритим текстом і викрадені бази. Завдяки цьому дослідники відстежили вісім серверів.
Наша позиція в Artica проста. AI прискорює не лише продажі, підтримку й операційку. Він так само прискорює помилки, хаос у доступах і слабку кібергігієну. Якщо бізнес уже впроваджує агентів, автоматизації чи RAG-системи, безпеку треба закладати одразу. Не після першого інциденту.