Більшість бізнесів не пише з нуля криптографію, HTTP-клієнт чи бібліотеку для обробки файлів. Команда ставить пакети, фреймворки, SaaS-модулі, інтеграції. На цьому працює інтернет-магазин, CRM клініки, кабінет служби доставки або MVP стартапу.
Тому новий сканер вразливостей від Anthropic цікавий не тільки розробникам open-source. Він про ризик, який тихо сидить у залежностях, а потім прилітає у ваш продукт, клієнтські дані й репутацію.
AI навчився не лише читати код, а й знаходити небезпечні місця
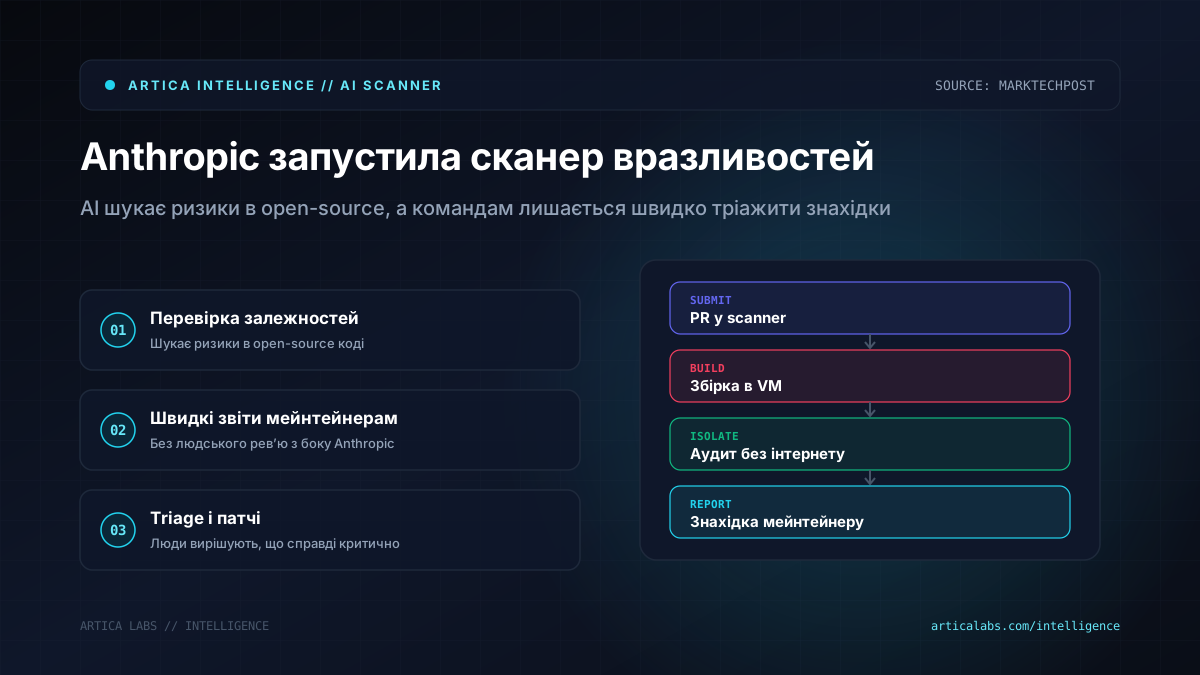
Як пише MarkTechPost, Anthropic запустила OSS Scanner — безкоштовний opt-in сканер для критичних open-source проєктів. Під капотом працюють найсильніші моделі компанії, зокрема Claude Mythos. Проєкти подаються через pull request до репозиторію anthropics/oss-scanner. Мейнтейнер додає конфігураційний файл, контакт відповідальної людини й Dockerfile.
Після цього Anthropic збирає проєкт у віртуальній машині. На етапі build є доступ до мережі, а сам аудит відбувається вже в ізольованому середовищі без інтернету. Агент шукає проблему, пробує перевірити баг, пояснює першопричину, готує відтворюваний приклад і, якщо може, пропонує патч.
Перші цифри помітні. Станом на 19 жовтня, через 11 днів після запуску 8 жовтня, Anthropic прийняла 114 проєктів із приблизно 650 заявок. За цей час система видала 77 знахідок із модельною оцінкою critical і 803 high. Під час перевірки 97 critical та high знахідок на 48 проєктах 85, тобто 88%, пройшли планку процесу coordinated vulnerability disclosure Anthropic. 11 були реальними, але дублювали відомі проблеми або інші знахідки. Лише одна виявилася хибною.
Є й конкретні приклади. wolfSSL отримав 74 звіти, з них 72 визнали валідними, а 5 стали CVE. curl виправив CVE-2026-92392 — high-severity use-after-free в HTTP/2 upload. Вразливість зачіпала версії curl 8.12.0–8.22.0, її закрили у 8.23.0, випущеній 14 жовтня 2026 року.
Знахідки прилітають швидше. Розбирати їх усе одно людям
І тут починається найцікавіше. Звіти надходять напряму мейнтейнерам, без людського рев’ю з боку Anthropic. Це економить час, але переносить основну роботу на команду проєкту.
Для бізнесу це означає просту річ: AI-сканери даватимуть більше сигналів. Але хтось має відрізняти реальну небезпеку від дубля, завищеної severity або проблеми, яка не стосується вашого сценарію.
Уявімо SaaS для запису до лікаря. У залежності з’являється high-звіт. Команді треба швидко зрозуміти, де ця бібліотека використовується: у production чи тільки в dev-інструментах. Чи може зовнішній користувач дістатися до вразливого коду. Чи вже є патч. Чи треба тимчасово вимикати функцію до оновлення. Це не те рішення, яке хочеться ухвалювати в хаосі о другій ночі.
З практичного боку ми б почали з такого:
- Зробіть інвентаризацію open-source залежностей у продукті, сайті, мобільному застосунку та внутрішніх автоматизаціях.
- Перевірте, хто відповідає за security advisories і оновлення пакетів. Не “десь розробники”, а конкретна роль або людина.
- Для власних open-source компонентів підготуйте threat_model.md: які входи небезпечні, що поза scope, як оцінювати severity.
- Домовтеся про triage: хто читає звіт, хто відтворює, хто ухвалює рішення про патч і реліз.
Ми в Artica дивимося на такі інструменти без романтики. Це не заміна інженера з безпеки. Але це сильний радар, який переглядає більше коду, ніж людина встигне вручну. Питання в іншому: чи готовий ваш бізнес обробляти ці сигнали без паніки й випадкових рішень.